المطالبة بتعويض عن تسرب بيانات شخصية بسبب إهمال المنشأة
مقال قانوني من منصة محامي مكة يهدف إلى توضيح الفكرة العامة ومساعدة الزائر على ترتيب أسئلته قبل طلب الاستشارة أو التوكيل.
المطالبة بتعويض عن تسرب بيانات شخصية بسبب إهمال المنشأة أصبحت من الملفات المتكررة مع اتساع الاعتماد على الأنظمة الرقمية والسجلات الإلكترونية والتطبيقات والمنصات الخدمية. فالمشكلة لا تقف عند مجرد وقوع اختراق أو تسرب تقني، بل تمتد إلى بحث التزام المنشأة بواجبات الحماية، وتحديد ما إذا كانت قد اتخذت التدابير النظامية والتنظيمية والفنية الكافية لحماية البيانات الشخصية من الوصول غير المصرح به أو الفقد أو الإتلاف أو الإفصاح غير المشروع. وكلما كان التسرب ناتجًا عن ثغرات معروفة أو إهمال في إدارة الصلاحيات أو ضعف سياسات الأمن السيبراني أو تخزين غير آمن للبيانات، أصبحت المطالبة بالتعويض أكثر واقعية من الناحية القانونية والعملية.
اطلب تواصلًا قانونيًا بعد توضيح الوقائع والمستندات
إن كانت المسألة الواردة في المقال قريبة من حالتك، أرسل ملخصًا مختصرًا يوضح نوع القضية والمدينة والمرحلة الحالية، وسيساعد ذلك في فهم الطلب وتحديد المسار الأنسب.
وفي البيئة السعودية، يخضع هذا الملف لنظام حماية البيانات الشخصية وما يصاحبه من التزامات على جهات التحكم والمعالجة، إضافة إلى ما قد ينشأ من مسؤولية عقدية أو تقصيرية وفق طبيعة العلاقة بين صاحب البيانات والمنشأة. ولذلك فإن النجاح في المطالبة لا يعتمد على الانفعال أو مجرد الاستياء من التسرب، بل على بناء ملف يثبت: وجود بيانات شخصية محل حماية، ووقوع تسرب أو إفصاح أو وصول غير مشروع، ووجود تقصير أو إهمال من المنشأة، وقيام ضرر، ووجود رابطة سببية بين الإهمال والضرر. هذا المقال يشرح الإطار العملي للمطالبة، وكيفية جمع الأدلة، ومسارات الشكوى والإنفاذ، والعناصر المؤثرة في تقدير التعويض.
ما المقصود بالبيانات الشخصية والتسرب؟
البيانات الشخصية تشمل كل بيان من شأنه أن يؤدي إلى معرفة الفرد بصورة مباشرة أو غير مباشرة، مثل الاسم ورقم الهوية وبيانات الاتصال والسجل الصحي والبيانات المالية وسجل الموقع الجغرافي وغيرها من المعلومات التي ترتبط بشخص محدد أو قابل للتحديد. أما تسرب البيانات فهو انتقال هذه البيانات أو الاطلاع عليها أو كشفها أو نشرها أو إتاحتها لغير المصرح لهم من دون أساس نظامي أو على خلاف ما كان يجب على المنشأة اتخاذه من ضوابط للحماية.
ولا يشترط أن يكون التسرب نتيجة هجوم إلكتروني خارجي فقط؛ فقد يقع بسبب إرسال ملفات للعملاء الخطأ، أو استخدام نسخ غير مؤمنة من قواعد البيانات، أو ترك الصلاحيات مفتوحة لموظفين لا حاجة لهم إليها، أو تخزين كلمات المرور بطرق بدائية، أو إهمال تحديث الأنظمة، أو فقدان جهاز يحتوي على بيانات حساسة. ولهذا فإن وصف الواقعة بدقة هو أول خطوة صحيحة، لأن نوع التسرب يحدد نوع الأدلة ومصدر المسؤولية.
الأساس النظامي لالتزامات المنشأة
نظام حماية البيانات الشخصية في المملكة يضع على جهة التحكم واجب تنظيم عمليات المعالجة وحماية البيانات واتخاذ الوسائل الكفيلة بالمحافظة على سريتها وسلامتها وحداثتها بحسب طبيعة النشاط ومستوى المخاطر. والجهة التي تجمع البيانات من العملاء أو الموظفين أو المستخدمين لا يجوز لها التعامل معها على نحو عشوائي أو الاكتفاء بنماذج موافقة شكلية؛ بل يجب أن تبني سياسة واضحة للمعالجة، وأن تحدد الغرض، وأن تقيد الوصول، وأن تتخذ تدابير أمنية وإجرائية متناسبة.
كما تبرز أهمية منصة حوكمة البيانات الوطنية والخدمات المرتبطة بالإشعار عن تسرب البيانات وتقديم الشكاوى وطلب الموافقات النظامية المتعلقة بالمشاركة والمعالجة. وهذه المراجع الرسمية لا تعطي وحدها حكمًا بالتعويض، لكنها تساعد على فهم الواجبات الملقاة على المنشأة، وتوضح أن الالتزام بحماية البيانات ليس مسألة اختيارية أو تسويقية، وإنما التزام نظامي قد يترتب على مخالفته جزاءات ومسؤوليات.
متى يعد التسرب نتيجة إهمال؟
الإهمال لا يعني فقط ترك الباب مفتوحًا بالمعنى الحرفي؛ بل يشمل أي تقصير يمكن توقعه وتجنبه لو التزمت المنشأة بالمستوى المعقول من العناية. من الأمثلة المتكررة: تجاهل التنبيهات الأمنية، عدم تطبيق المصادقة متعددة العوامل للحسابات الحساسة، عدم تشفير البيانات أو النسخ الاحتياطية، منح صلاحيات واسعة لموظفين مؤقتين، عدم تدريب الموظفين على التصيد والهندسة الاجتماعية، إرسال ملفات غير مموهة عبر البريد، أو الاحتفاظ ببيانات لا حاجة حقيقية لها لمدة طويلة من دون ضوابط.
وفي بعض الحالات يكون التسرب نتيجة خطأ موظف منفرد، لكن ذلك لا يعفي المنشأة تلقائيًا إذا ثبت ضعف الإشراف أو غياب السياسات أو قصور البنية الفنية. والعبرة ليست بوقوع الضرر وحده، بل ببحث ما كان يجب اتخاذه قبل الحادث وأثناءه وبعده، وهل تصرفت المنشأة بسرعة ومسؤولية أم أنكرت الحادث وأخرت الإشعار وتركت أصحاب البيانات يتحملون النتائج وحدهم.
العلاقة بين الإخطار والشفافية والمسؤولية
عندما يقع حادث يمس البيانات الشخصية، فإن طريقة تعامل المنشأة معه عنصر مهم في تقييم موقفها. فالتكتم غير المبرر، أو الصياغات المضللة، أو التأخر الطويل في الإشعار، قد يفاقم الضرر ويكشف قصورًا إضافيًا في الحوكمة. والإشعار لا يعد اعترافًا تلقائيًا بكل عناصر المسؤولية، لكنه يُظهر احترامًا للالتزامات النظامية وحقوق أصحاب البيانات، ويمنحهم فرصة لتغيير كلمات المرور أو إيقاف البطاقات أو مراقبة حساباتهم.
أما إذا علم المتضرر بالتسرب من طرف ثالث أو من وسائل التواصل أو من استخدام غير مشروع لبياناته، فقد تتعقد المسألة أكثر؛ لأن القضية لن تكون فقط كيف تسربت البيانات، بل لماذا لم تُخطر المنشأة أصحابها، وما إذا كان ذلك قد أدى إلى تفاقم الخسائر. ولهذا فإن أي ملف تعويض يجب أن يوثق زمن العلم بالتسرب وزمن الإشعار وما تضمنه من معلومات.
ما الذي يجب على المتضرر إثباته؟
القضية الناجحة لا تقوم على عبارة عامة مثل «تم اختراق بياناتي»، بل على عناصر محددة. أول هذه العناصر إثبات أن البيانات التي تخصه كانت فعلًا لدى المنشأة، سواء بعقد خدمة أو نموذج تسجيل أو اشتراك أو وظيفة أو معاملة. ثانيًا إثبات وقوع التسرب أو احتمال قوي لوقوعه، مثل إشعار رسمي، أو رسائل إعادة تعيين كلمة مرور، أو ظهور المعلومات في أماكن غير مصرح بها، أو تقرير فني. ثالثًا إثبات الضرر، مثل سحب مالي أو احتيال أو ابتزاز أو تعطيل حساب أو اضطرار إلى تحمل نفقات لمعالجة الأثر.
وقد يكون الضرر ماديًا مباشرًا، وقد يكون أدبيًا أو متعلقًا بالسمعة أو الخصوصية، لكن يجب عرضه بصورة منضبطة. فالمحاكم والجهات المختصة لا تتعامل عادة مع مبالغ جزافية بلا سند. وكلما استطاع المتضرر ترتيب الأدلة زمنيًا، وبيان كيف أدى التسرب إلى النتائج التي يطالب عنها، كان موقفه أقوى.
أهم الأدلة في دعاوى تعويض تسرب البيانات
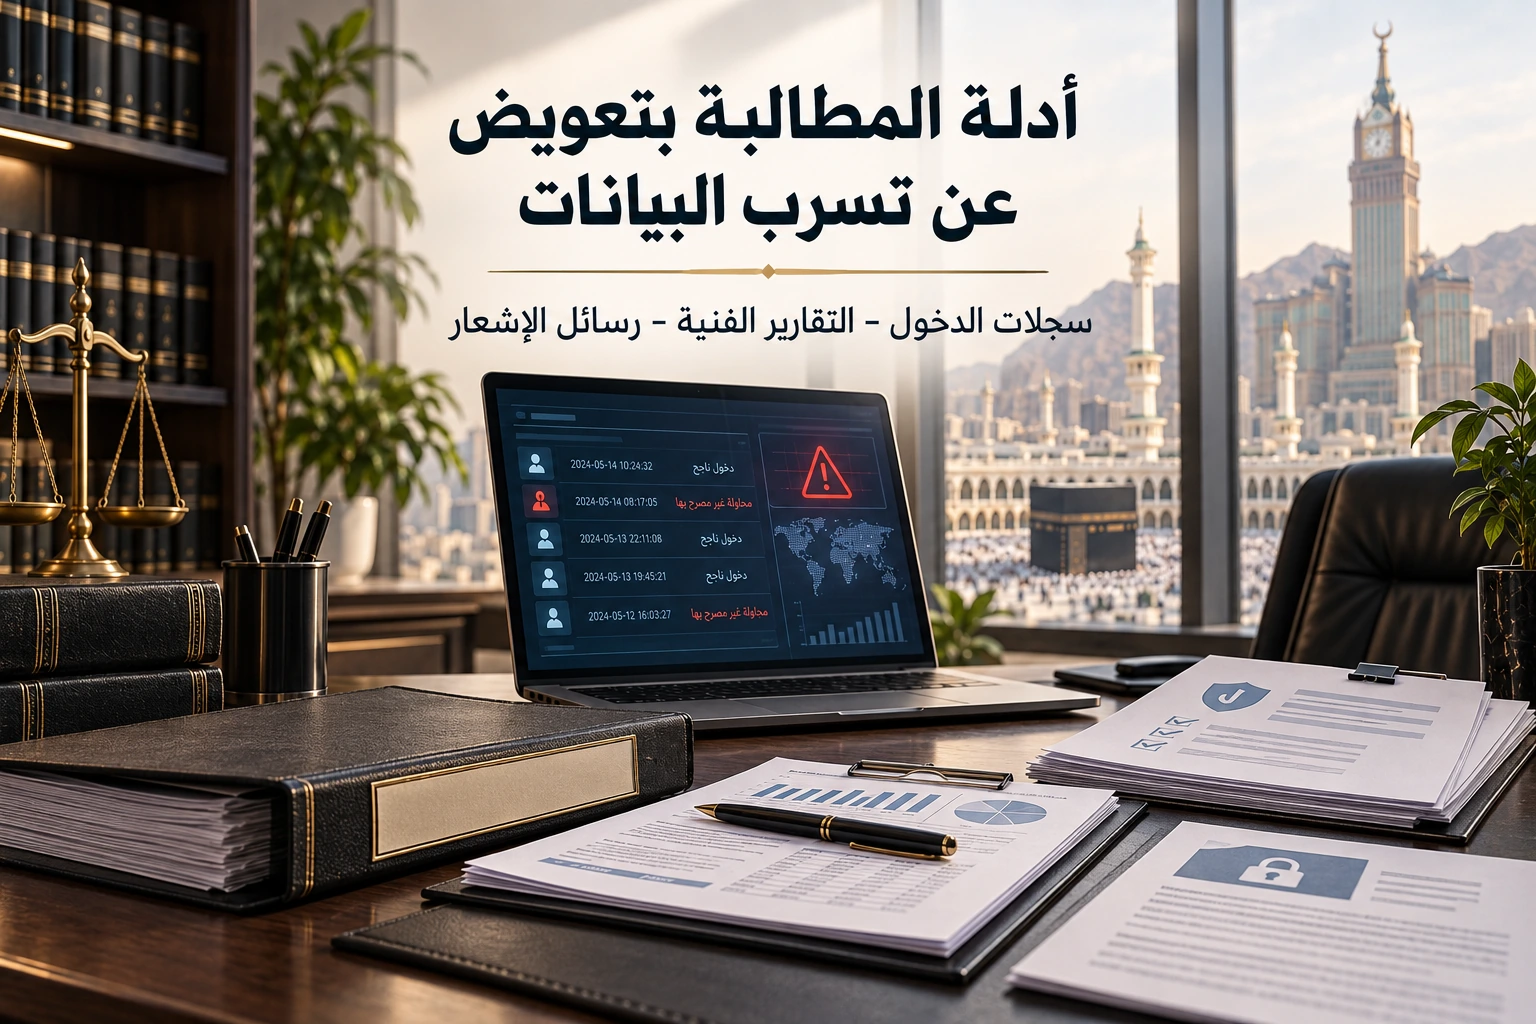
من أهم الأدلة: الإشعارات المرسلة من المنشأة، رسائل البريد أو الجوال التي تتحدث عن حادث أمني، لقطات الشاشة، سجلات الدخول غير المعتادة، رسائل البنوك عن حركات مشبوهة، البلاغات المقدمة للجهات المختصة، محاضر الشرطة عند وجود احتيال أو ابتزاز، والتقارير الفنية إن وجدت. كما تفيد العقود وشروط الاستخدام وسياسة الخصوصية لإثبات طبيعة التزامات المنشأة والوعود التي قدمتها حول حماية البيانات.
وفي القضايا الكبيرة قد تكون هناك حاجة لخبير تقني يفحص الأجهزة أو الحسابات أو يربط بين التسرب والنتائج اللاحقة. وقد يطلب من المنشأة إبراز سجلاتها الداخلية أو ما يفيد التدابير التي كانت مطبقة وقت الحادث. وليس من الحكمة حذف الرسائل أو إعادة ضبط كل شيء قبل حفظ الأدلة؛ لأن الترتيب المبكر للملف يصنع فرقًا حقيقيًا عند الشكوى أو التقاضي.
الضرر القابل للمطالبة به
الضرر قد يأخذ صورًا متعددة: مبالغ سحبت نتيجة استخدام البيانات، رسوم تحملها المتضرر لإيقاف الضرر أو إصلاحه، خسارة فرص أو تعطيل عمل، تكاليف استبدال بطاقات أو أجهزة أو خدمات مراقبة، أو أضرار أدبية مرتبطة بانتهاك الخصوصية والقلق والتشهير والابتزاز. لكن مجرد الشعور بالغضب لا يكفي وحده، ولذلك من المهم وصف الضرر بعبارات قانونية عملية، وربطه بمستندات أو قرائن أو تواريخ واضحة.
وفي بعض الحالات لا يظهر الضرر فورًا، بل لاحقًا عندما تستخدم البيانات في احتيال أو انتحال صفة أو اتصالات تسويقية عدوانية أو مشاركة غير مشروعة. لذا ينبغي الاستمرار في مراقبة الحسابات والاحتفاظ بالدلائل حتى بعد انتهاء الحادث الأول. كما أن تعدد المتضررين قد يبين أن الخلل كان مؤسسيًا لا عرضيًا.
مسارات الشكوى والإنفاذ
يستطيع المتضرر البدء بالتواصل الرسمي مع المنشأة لطلب توضيح الحادث وحفظ حقوقه، لكن لا ينبغي الاكتفاء بردود العلاقات العامة إذا كانت الواقعة جادة. منصة حوكمة البيانات الوطنية تتيح خدمات لتقديم الشكاوى وللإشعار عن التسرب وللتحقق من التزام الجهات، وقد تكون هذه الخطوة مهمة لتوثيق الواقعة وإلزام الجهة بالرد أو التحقيق. وإذا ترتب على التسرب احتيال أو جرائم معلوماتية أو سحب مالي، فقد تتطلب الحالة بلاغًا جنائيًا أو بنكيًا موازيًا.
أما المطالبة بالتعويض فقد تمر عبر التفاوض أو المطالبة النظامية أو القضاء بحسب نوع العلاقة والأضرار والجهة المقابلة. في الملفات التعاقدية قد يبرز إخلال المنشأة بالتزاماتها تجاه العميل، وفي غيرها قد تقوم المسؤولية التقصيرية. وفي جميع الأحوال، اختيار الطريق يجب أن يكون مبنيًا على وقائع الملف لا على رد الفعل السريع.
كيف يقدَّر التعويض؟
التعويض لا يقدَّر تلقائيًا بمجرد وقوع التسرب، بل بعد وزن الضرر وثبوته وعلاقته بالخطأ. وقد تؤثر عوامل مثل حساسية البيانات المتسربة، عدد مرات الاستخدام غير المشروع، مدة بقاء الخلل دون معالجة، موقف المنشأة من الإشعار والتعاون، ومدى توقع الضرر. فإذا كانت البيانات صحية أو مالية أو تتعلق بقاصرين، فقد يكون الأثر أشد من تسرب بيانات عامة محدودة.
ومن المهم أن يميز المدعي بين ما يمكن إثباته الآن وما هو محتمل مستقبلًا. فطلب مبالغ مبالغ فيها من دون تأصيل قد يضعف الملف، بينما التدرج في عرض المطالبة مع إسناد كل بند إلى دليله يكون أكثر إقناعًا. والهدف ليس استغلال الحادث، بل جبر الضرر وتحميل المسؤولية لمن قصر في الحماية.
دفوع المنشأة المحتملة
قد تدفع المنشأة بأنها لم تكن مهملة، وأنها طبقت جميع التدابير المعقولة، أو أن الحادث كان نتيجة قوة قاهرة أو هجوم متقدم لا يمكن منعه كليًا، أو أن الضرر غير ثابت، أو أن المتضرر نفسه أهمل في حماية حسابه. وقد تدفع أيضًا بأن البيانات لم تكن حساسة أو أن ما حدث لم يصل إلى حد التسرب المؤثر. ولهذا يجب الاستعداد لمناقشة هذه الدفوع لا الاكتفاء بسرد معاناة عامة.
وجود سياسات منشورة أو شهادات امتثال لا يحسم النزاع وحده؛ فالعبرة في التطبيق الفعلي. وبالمقابل، قد يفيد المنشأة أن تثبت سرعة المعالجة والإشعار والاستجابة وتقليل الأثر. لذلك يجب دراسة الملف من الجانبين، وبناء الطلبات على ما يمكن إثباته لا على التوقعات فقط.
خطوات عملية قبل رفع المطالبة
ابدأ بحفظ كل ما يثبت الواقعة: الرسائل، البريد، لقطات الشاشة، كشوف الحساب، العقود، وسياسة الخصوصية. ثم اكتب تسلسلًا زمنيًا مبسطًا: متى سلمت البيانات؟ متى علمت بالتسرب؟ ما الذي حدث بعد ذلك؟ ما الخسائر؟ بعد ذلك خاطب المنشأة بخطاب واضح يطلب الإفادة والتحقيق وحفظ الحقوق. وإذا كانت هناك مخاطر مالية أو هوياتية، اتخذ الإجراءات الوقائية فورًا مثل تغيير كلمات المرور وإيقاف البطاقات وإبلاغ البنك.
من المفيد أيضًا تقدير نوع البيانات المتسربة ومدى حساسيتها، لأن هذا يؤثر في تصور الضرر. وإذا تعدد المتضررون من الواقعة نفسها، فقد يفيد التنسيق في جمع الأدلة لا في خلط الطلبات. التنظيم الجيد قبل الشكوى أو الدعوى يوفر وقتًا ويمنع ضياع عناصر مهمة.
دور المنشأة في تقليل المسؤولية مستقبلًا
من مصلحة المنشآت نفسها أن تبني نظام امتثال حقيقي: تقليل جمع البيانات غير الضرورية، تحديد مدد الاحتفاظ، تقييد الوصول، التدريب المستمر، إدارة مزودي الخدمة بعقود ملائمة، اختبار النسخ الاحتياطية، مراجعة الثغرات، وخطط الاستجابة للحوادث. فالتعويضات والجزاءات ليست الخطر الوحيد؛ هناك أيضًا سمعة المنشأة وثقة العملاء وإمكانية توقف الأعمال أو التحقيقات الموسعة.
والمنشأة التي تتعامل مع بيانات شخصية من دون حوكمة جادة تجعل نفسها عرضة لسلسلة من المطالبات. لذلك لا ينبغي النظر إلى حماية البيانات كوثيقة شكلية، بل كجزء من الحوكمة وإدارة المخاطر.
الخلاصة
المطالبة بتعويض عن تسرب بيانات شخصية بسبب إهمال المنشأة في السعودية تتطلب ملفًا متوازنًا يجمع بين النص النظامي والدليل التقني والأثر العملي على المتضرر. مفتاح القوة في هذه المطالبة هو إثبات الإهمال أو القصور في الحماية، وربط ذلك بضرر حقيقي يمكن شرحه وتقديره.
وكلما بادر المتضرر إلى حفظ الأدلة واتخاذ الإجراءات الوقائية واختيار المسار المناسب للشكوى أو التقاضي، ارتفعت فرصه في حماية حقه. وهذا المقال معلومات عامة للتثقيف ولا يغني عن مراجعة محامٍ مرخص أو مختص حماية بيانات بعد فحص المستندات والواقعة.
مقالات ذات الصلة
- محامي في مكة
- خدمات منصة محامي مكة
- محامي تجاري مكة
- محامي شركات مكة
- استشارات قانونية في مكة
- صياغة العقود والسياسات
- رفع دعوى في المحكمة التجارية
مصادر حكومية ورسمية موثوقة
- نظام حماية البيانات الشخصية – الأنظمة السعودية
- منصة حوكمة البيانات الوطنية – سدايا
- الهيئة السعودية للبيانات والذكاء الاصطناعي
التعليقات والتقييمات
شارك تقييمك بنجوم وتعليق واضح حول فائدة المحتوى أو تجربة التواصل، مع تجنب نشر بيانات شخصية أو تفاصيل حساسة.